Publicité
Menace de cyberattaques
Plusieurs sites du gouvernement mis hors ligne
Par
Partager cet article
Menace de cyberattaques
Plusieurs sites du gouvernement mis hors ligne
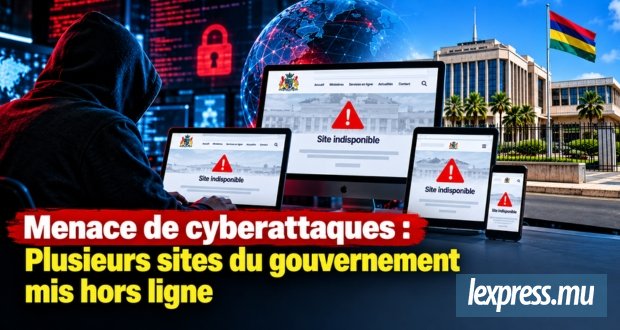
Photo d'illustration.
Plusieurs sites internet et services en ligne du gouvernement ont été temporairement mis hors ligne à la suite de la découverte de failles de sécurité critiques dans PHP, une technologie largement utilisée pour le fonctionnement des plateformes web. C’est ce qu’a annoncé le ministère des Technologies de l’information, de la communication et de l’innovation dans un communiqué publié ce jeudi 22 octobre.
Cette décision intervient dans un contexte d’alerte internationale concernant deux vulnérabilités informatiques, identifiées sous les références CVE-2026-109618 et CVE-2026-109619, collectivement désignées sous le nom de «PHP2Shell». Selon le Computer Emergency Response Team of Mauritius (CERT-MU), ces failles présentent un niveau de gravité critique, avec un score de 9,2 sur 10.
Elles pourraient permettre à des pirates informatiques d’exécuter à distance des programmes malveillants sur des serveurs vulnérables, sans avoir à s’authentifier. Une telle intrusion pourrait entraîner l’accès non autorisé à des systèmes informatiques, le vol d’informations sensibles, la modification de sites internet ou encore l’interruption de services en ligne.
Sur recommandation du Comité national de cybersécurité, institué sous la Cybersecurity and Cybercrime Act 2021, les autorités mauriciennes ont décidé de suspendre temporairement l’accès à certains sites et services gouvernementaux présentant des risques.
Le ministère précise que cette mesure concerne uniquement les plateformes et applications gérées par le Government Online Centre (GOC) et la Central Information Systems Division (CISD).
Les équipes techniques sont déjà mobilisées pour procéder aux vérifications et aux mises à jour nécessaires. Les services concernés seront rétablis une fois les corrections effectuées. Aucune date précise de remise en ligne n’a toutefois été communiquée.
Des mises à jour urgentes recommandées
Dans son bulletin de sécurité publié le même jour, le CERT-MU précise que les vulnérabilités touchent plusieurs versions de PHP, notamment les versions antérieures à 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Les anciennes versions qui ne bénéficient plus de mises à jour de sécurité sont également concernées.
Les plateformes utilisant des systèmes de gestion de contenu comme WordPress, Joomla et Drupal pourraient aussi être exposées lorsqu’elles reposent sur des versions vulnérables de PHP.
Le CERT-MU appelle ainsi les organisations, administrateurs de systèmes et responsables de sites internet à procéder sans délai aux mises à jour de sécurité. Il recommande également d’identifier les systèmes vulnérables, de renforcer les dispositifs de protection et de surveiller les activités suspectes sur les serveurs.
Selon l’organisme, des correctifs de sécurité ont été publiés le 21 octobre afin de remédier à ces vulnérabilités.
Parallèlement, les ministères, organismes publics et autres institutions concernées ont été invités à vérifier leurs propres infrastructures informatiques et à appliquer les mises à jour recommandées.
Le ministère insiste sur le caractère préventif de ces mesures, destinées à protéger les informations des utilisateurs et à garantir la sécurité ainsi que la fiabilité des services numériques. Il n’a fait état d’aucune cyberattaque confirmée dans son communiqué.
Publicité
Publicité
Les plus récents